Содержание
Коротко: 21 февраля 2025 года хакеры, которых ФБР связывает с Северной Кореей, за одну транзакцию увели с биржи Bybit около 401 000 эфиров, примерно 1,5 млрд долларов. Отмывание прошло в три шага. Разделить: за два часа эфир разошёлся по 50 кошелькам, а потом двинулся дальше через всё новые адреса — так, по схеме peel chain, Lazarus уже отмывала деньги раньше. Сменить форму: через сервисы обмена, в основном работающие на THORChain, эфир превратился в биткоин, и за девять дней все 50 кошельков опустели. Уйти в тень: миксеры, а затем адреса, где уже лежала добыча от прежних северокорейских взломов. На пятый день ФБР назвало Северную Корею и попросило биржи и мосты заблокировать эти адреса.
Кража: одна транзакция
ФБР: "North Korea was responsible for the theft of approximately $1.5 billion USD in virtual assets from cryptocurrency exchange, Bybit, on or about February 21, 2025." («Северная Корея ответственна за кражу виртуальных активов примерно на 1,5 млрд долларов США с криптовалютной биржи Bybit 21 февраля 2025 года или около этой даты».) Chainalysis оценивает добычу в "approximately 401,000 ETH" («примерно 401 000 ETH»).
Путь внутрь лежал через Safe{Wallet}, сервис мультиподписи, которым пользовалась Bybit. Sygnia установила, что "a macOS workstation belonging to a Safe{Wallet} developer… was compromised on February 4, 2025" («рабочий компьютер на macOS, принадлежавший разработчику Safe{Wallet}… был взломан 4 февраля 2025 года»), а у кода, внедрённого в веб-интерфейс Safe, было "an activation condition, set to execute the transaction manipulation only on a specific Bybit's cold wallet" («условие срабатывания: подмена транзакции выполнялась только для определённого холодного кошелька Bybit»). Поэтому "the Safe{Wallet} user interface displayed legitimate transaction data while malicious transactions were signed and executed." («интерфейс Safe{Wallet} показывал данные законной транзакции, пока подписывались и выполнялись вредоносные».)
Шаг 1: разделить, потом «отщипывать»
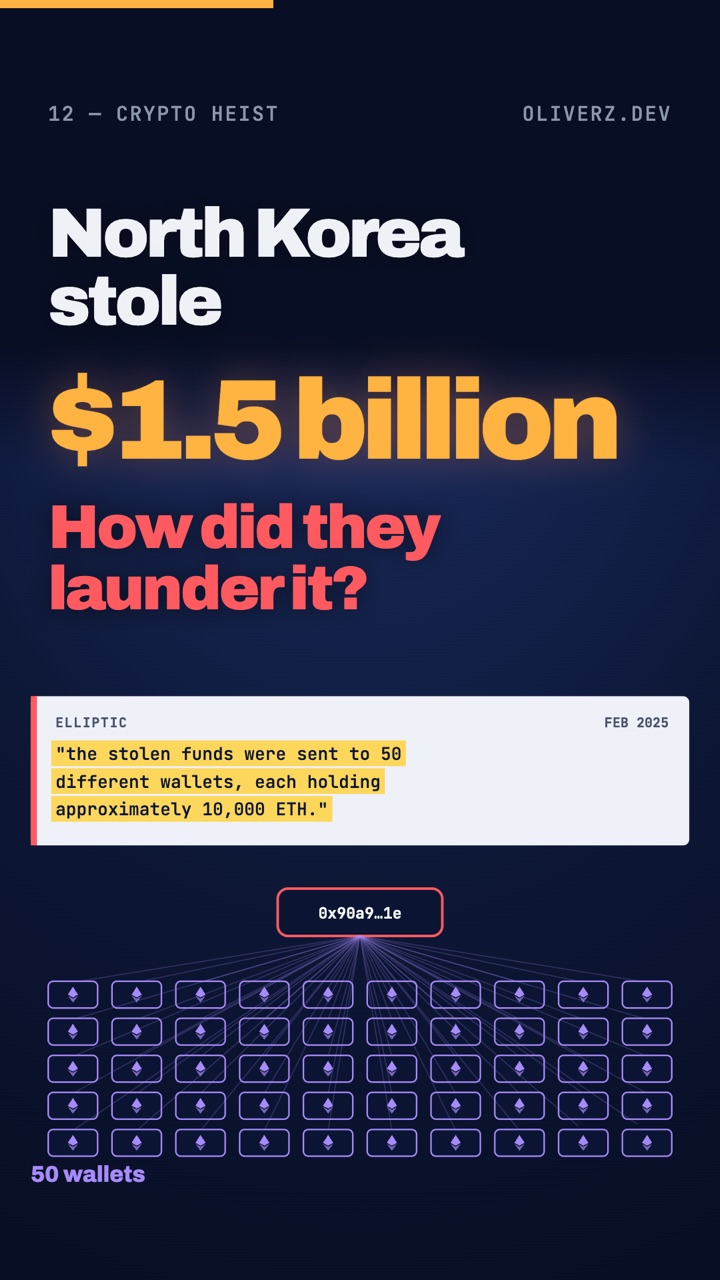
Elliptic: "Within two hours of the theft, the stolen funds were sent to 50 different wallets, each holding approximately 10,000 ETH." («В течение двух часов после кражи украденные средства были отправлены на 50 разных кошельков, примерно по 10 000 ETH на каждом».)
Дальше след становится длиннее. Вот что такое peel chain, словами опубликованного в 2020 году пересказа иска Министерства юстиции США: "a single address begins with a relatively large amount of cryptocurrency. A smaller amount is then "peeled" off this larger amount… and the remainder is transferred to a one-time change address. This process is repeated – potentially hundreds or thousands of times" («на одном адресе поначалу лежит сравнительно крупная сумма в криптовалюте. От неё „отщипывают“ меньшую сумму… а остаток переводят на одноразовый адрес для сдачи. Процесс повторяется — возможно, сотни или тысячи раз»). Это старый метод Lazarus. Chainalysis о том деле 2020 года: "Lazarus collaborated with Tian and Li to launder the stolen cryptocurrency, conducting hundreds of transactions and forming peel chains that further obfuscated the path of funds." («Lazarus вместе с Тянем и Ли отмывала украденную криптовалюту, проводя сотни транзакций и выстраивая peel chains, которые ещё сильнее запутывали путь средств».)
Мы не видели источника, который прослеживал бы peel chain именно в средствах Bybit, поэтому цепочка в видео показана условно. Что ФБР всё-таки сказало: украденные активы были "dispersed across thousands of addresses on multiple blockchains." («рассредоточены по тысячам адресов в нескольких блокчейнах».)
День 5: ФБР
26 февраля ФБР назвало Северную Корею ("FBI refers to this specific North Korean malicious cyber activity as "TraderTraitor"" — «ФБР называет эту конкретную вредоносную киберактивность Северной Кореи „TraderTraitor“») и перечислило адреса: "The following Ethereum addresses are holding or have held assets from the theft, and are operated by or closely connected to North Korean TraderTraitor actors" («на следующих адресах Ethereum хранятся или хранились активы из этой кражи; ими управляют северокорейские участники TraderTraitor или они тесно с ними связаны»). Мы насчитали 51 адрес; в уведомлении их число не указано.
Его просьба: "FBI encourages private sector entities including RPC node operators, exchanges, bridges, blockchain analytics firms, DeFi services, and other virtual asset service providers to block transactions with or derived from addresses TraderTraitor actors are using to launder the stolen assets." («ФБР призывает частный сектор, в том числе операторов RPC-узлов, биржи, мосты, компании блокчейн-аналитики, DeFi-сервисы и других поставщиков услуг с виртуальными активами, блокировать транзакции с адресами, которые участники TraderTraitor используют для отмывания украденных активов, и транзакции, происходящие от этих адресов».)
Шаг 2: сменить форму
TRM Labs, 3 марта: "All of the stolen ETH has now been moved to new addresses, with the vast majority bridged to Bitcoin, mostly via services using THORchain." («Весь украденный ETH уже перемещён на новые адреса, и подавляющая часть переведена в Bitcoin, в основном через сервисы, использующие THORchain».) Elliptic добавляет сроки: 50 кошельков "were then emptied one by one over the next nine days. The last of the original 50 wallets holding the stolen funds was emptied on 3rd March." («затем опустошались один за другим в течение следующих девяти дней. Последний из исходных 50 кошельков с украденными средствами опустел 3 марта».)
Шаг 3: уйти в тень
TRM: "We have now entered that second phase and have seen an initial tranche of Bybit's BTC being deposited to mixers including Wasabi and CryptoMixer." («Теперь мы вошли во вторую фазу и увидели, как первая партия BTC из Bybit поступает в миксеры, включая Wasabi и CryptoMixer».) Elliptic: "this bitcoin has now begun to be passed through mixers, to further obfuscate the transaction trail." («эти биткоины уже начали пропускать через миксеры, чтобы ещё сильнее запутать след транзакций».)
И деньги присоединились к старым деньгам. Chainalysis: "Funds from the Bybit exploit have also consolidated in addresses holding funds from other known DPRK-linked attacks, providing further evidence that the nation state actors are behind this latest incident." («Средства от атаки на Bybit также собрались на адресах, где лежат средства от других известных атак, связанных с КНДР, — ещё одно доказательство того, что за этим последним инцидентом стоят государственные игроки».)
Затем наличные — и что на них оплачивают
Последний шаг — превратить криптовалюту в деньги, которые можно потратить. Среди схем, которые перечисляет Группа экспертов ООН: "Heavy reliance on third party launderers and over-the-counter brokers" («сильная зависимость от сторонних отмывателей и внебиржевых брокеров»). А Министерство финансов США ввело санкции против "a PRC-based OTC virtual currency trader who facilitated the conversion of virtual currency stolen by DPRK actors working with the Lazarus Group to fiat currency." («внебиржевого торговца виртуальной валютой из КНР, который помогал обменивать на фиатные деньги виртуальную валюту, украденную северокорейскими игроками, работающими с Lazarus Group».)
На что? Тот же доклад ООН: "A second Member State reported that 40 per cent of the weapons of mass destruction programmes … are funded by illicit cybermeans." («Второе государство-член сообщило, что 40 % программ создания оружия массового уничтожения… финансируются незаконными киберсредствами».) Это цифра одной страны, переданная Группе, а не собственный вывод Группы.
С чего это обычно начинается
Не с кода, а с сообщения. CISA: "The messages often mimic a recruitment effort and offer high-paying jobs to entice the recipients to download malware-laced cryptocurrency applications" («сообщения часто выдают себя за предложения от рекрутеров и сулят высокооплачиваемую работу, чтобы заманить получателей скачать криптовалютные приложения с вредоносным кодом»). Среди тревожных признаков, которые называет ФБР: "Requests to conduct a 'pre-employment test' or debugging exercise that involves executing … scripts, or GitHub repositories." («Просьбы пройти „тест перед наймом“ или задание на отладку, где нужно запустить… скрипты или репозитории GitHub».)
- Не запускайте код, который прислал незнакомец, каким бы хорошим ни было предложение о работе.
- Прежде чем подписать, прочитайте транзакцию на самом устройстве, а не на веб-странице, которая её запросила.
Источники
- FBI IC3, North Korea Responsible for $1.5 Billion Bybit Hack, 26 февраля 2025 года
- Elliptic, The largest theft in history: following the money trail from the Bybit hack, февраль–март 2025 года
- TRM Labs, Bybit hack update: North Korea moves to next stage of laundering, 3 марта 2025 года
- Chainalysis, Collaboration in the wake of record-breaking Bybit theft, 24 февраля 2025 года
- Chainalysis, New OFAC sanctions and DOJ complaint for North Korea-linked cryptocurrency laundering scheme, 5 марта 2020 года
- Money Laundering Watch, Two Chinese nationals charged with laundering over $100 million in cryptocurrency for North Korea, 11 марта 2020 года
- Sygnia, Sygnia's investigation into the Bybit hack
- Группа экспертов ООН, S/2024/215, 7 марта 2024 года
- Министерство финансов США, jy1435, 24 апреля 2023 года
- CISA, AA22-108A: TraderTraitor; FBI, PSA 240903, 3 сентября 2024 года
Видео анимировано кодом, а сценарий написан с помощью ИИ; каждая цитата выше сверена с источником, а 51 адрес посчитали мы сами. Условно показаны: адреса кошельков, суммы на каждом переходе, peel chain, экраны и сообщения. Этот пост объясняет отмывание на том уровне, на котором его описывают ФБР и аналитики, а не учит, как его провести. Сделано в Shotloop — моём бесплатном Mac-приложении для объясняющих видео из кода, которые правятся по одной сцене за раз.